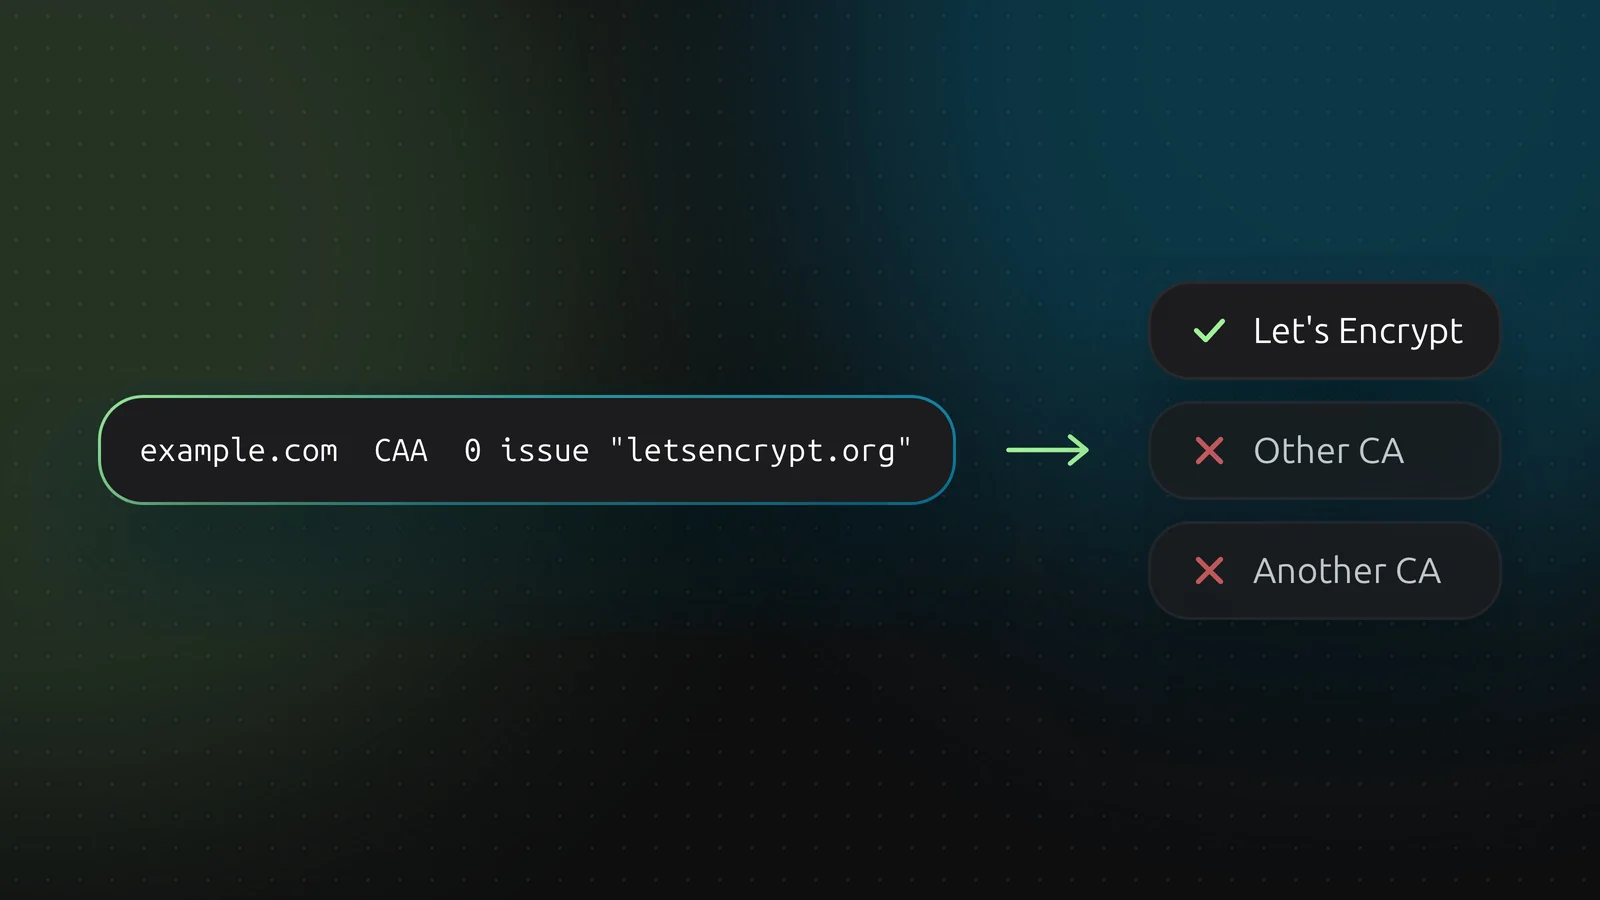
Met een CAA-record bepaal je welke certificaatautoriteiten (CA's) certificaten voor je domein mogen uitgeven. Voor het uitgeven moet een CA naar CAA-records zoeken en weigeren als hij er niet in staat. Het is een goedkope bescherming tegen een certificaat voor jouw naam van een CA die je nooit gebruikte.
Geen record betekent dat iedereen mag uitgeven
Dat is de standaard. Een CAA-record toevoegen draait die om: alleen de CA's die je noemt mogen uitgeven. Noem dus elke CA die je gebruikt voordat je publiceert, anders mislukt je volgende verlenging.
Een CAA-record heeft drie delen: flags, een tag en een waarde tussen aanhalingstekens.
0 issue "letsencrypt.org"
- Flags. Bijna altijd
0. De waarde 128 markeert het record als kritiek: een CA die de tag niet begrijpt moet weigeren uit te geven. DNSense accepteert flags tot 255. - Tag.
issue staat een CA toe certificaten uit te geven. issuewild doet hetzelfde voor wildcardcertificaten. iodef geeft een adres of URL om problemen te melden. - Waarde. De identifier van de CA, normaal zijn domein, tussen aanhalingstekens.
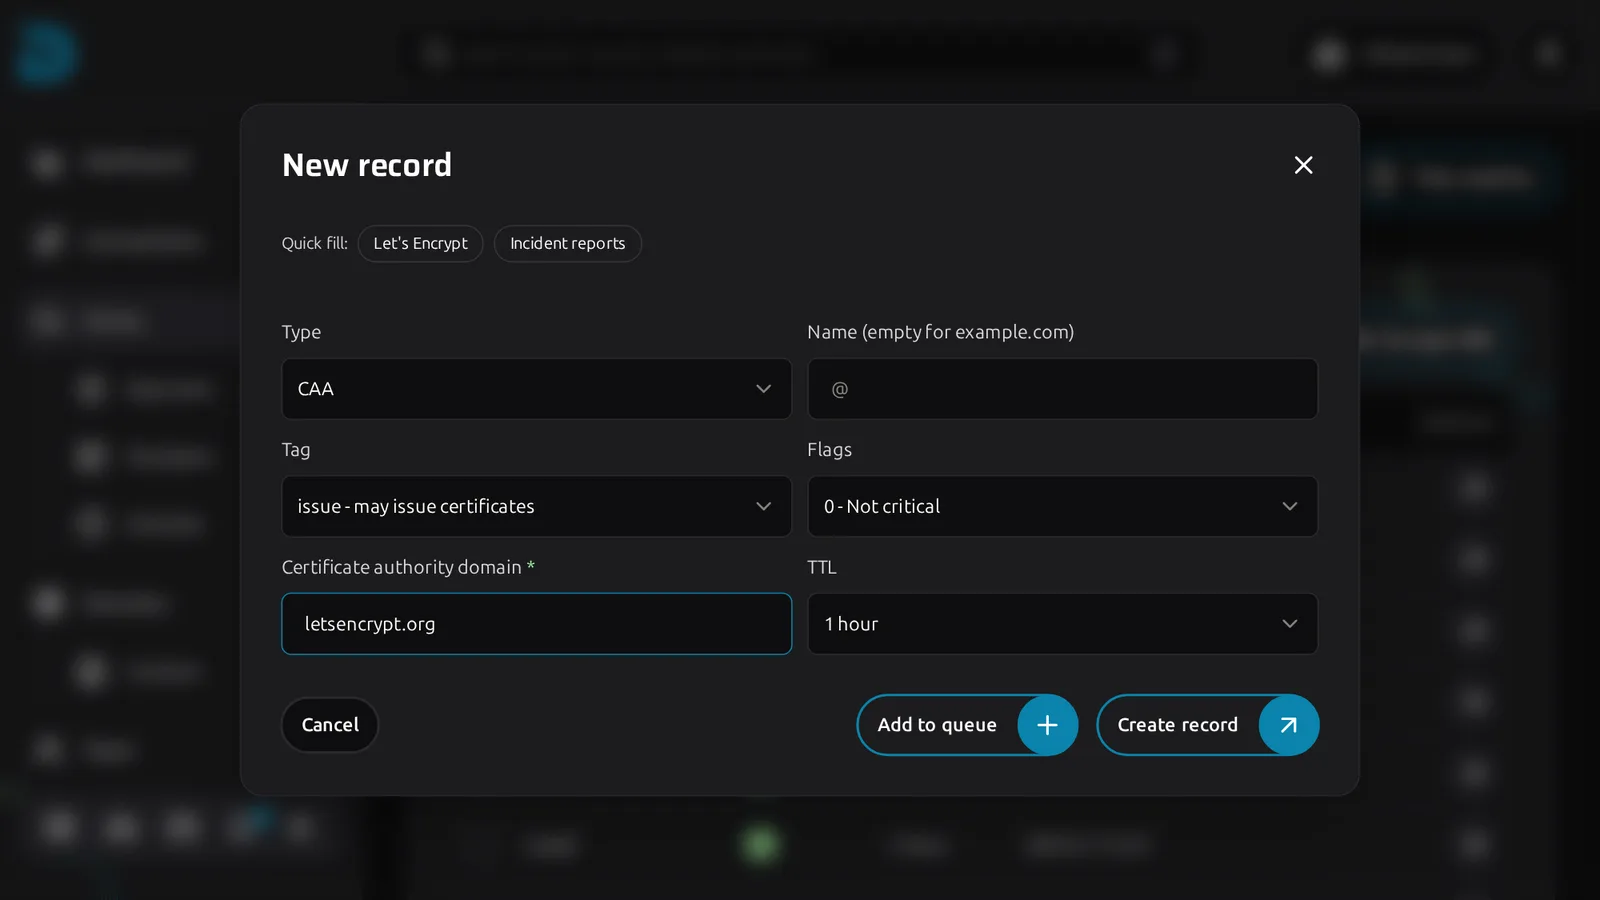
In DNSense vul je de drie delen in als aparte velden en een import van een zonebestand wordt tegen hetzelfde patroon gecontroleerd.
Voorbeelden
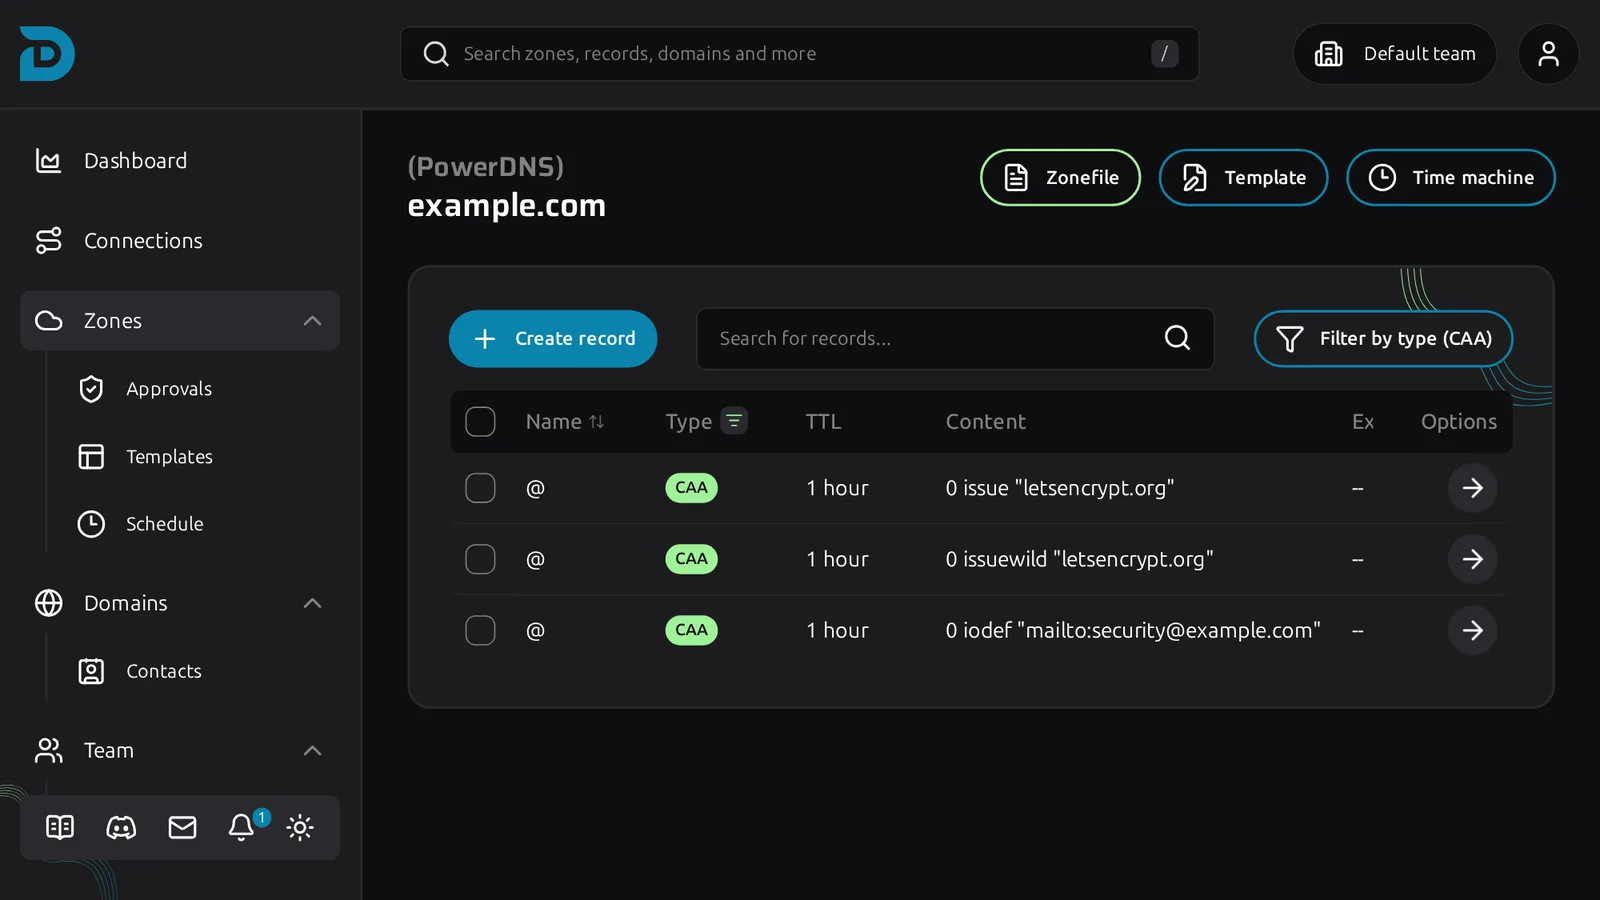
Sta Let's Encrypt toe voor gewone en wildcardcertificaten en niemand anders voor wildcards:
0 issue "letsencrypt.org"
0 issuewild "letsencrypt.org"
Sta niemand toe iets uit te geven:
0 issue ";"
Een meldadres voor pogingen die de CA weigerde:
0 iodef "mailto:[email protected]"
Overerving
Een CA controleert de naam waarvoor hij uitgeeft en loopt dan omhoog naar de root tot hij een CAA-record vindt. Een record op example.com dekt www.example.com, tenzij www eigen CAA-records heeft, die het dan vervangen.
Toevoegen in DNSense
Klik in de zone op Create record en kies CAA. Je typt niet de hele regel. Kies de Tag (bijvoorbeeld "issue - may issue certificates"), de Flags ("0 - Not critical" is bijna altijd wat je wilt) en vul het domein van de CA in, zoals letsencrypt.org. DNSense maakt daar 0 issue "letsencrypt.org" van. Er zijn snelle invullingen voor Let's Encrypt en voor incidentmeldingen. Zoek de exacte identifier op die je CA documenteert. Een typefout geeft hier geen fout bij het publiceren. Ze geeft weken later een mislukte certificaatverlenging.