Een TXT-record bevat tekst. DNS zelf maakt niet uit wat erin staat, dus werd TXT in de loop der jaren de plek voor alles wat een dienst aan je domein wil hangen. Meestal gaat het om e-mailauthenticatie en bewijs van eigendom.
TXT-records uitgelegd

Dennis Postma7 mei 2026
Leestijd4 minuten
DNS-basis
TXT-records bevatten vrije tekst, in de praktijk SPF, DKIM, DMARC en domeinverificatie. Wat waar hoort, de lengtelimiet en de regel van één SPF-record.
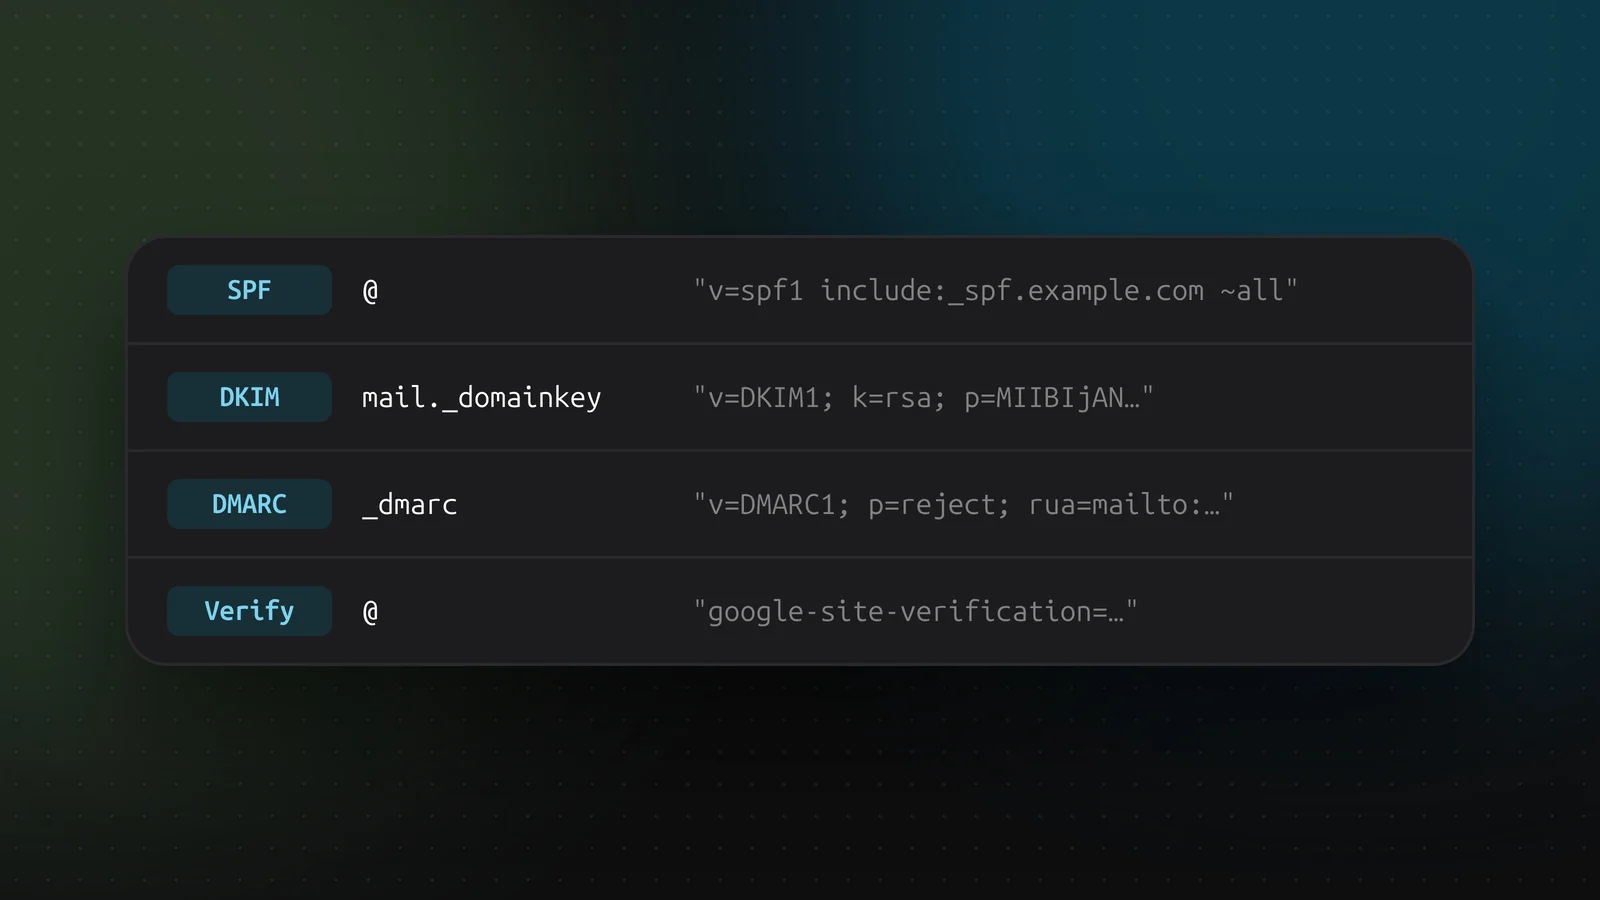
SPF staat op de root van het domein en noemt de servers die mail mogen versturen: v=spf1 include:_spf.example.com ~all. Een domein mag precies één SPF-record hebben. Twee records maken beide ongeldig, dus voeg ze samen tot één regel.
DKIM publiceert de publieke sleutel waarmee ontvangers de handtekeningen op je mail controleren. Het staat op selector._domainkey, waarbij de selector van je mailprovider komt.
DMARC staat op _dmarc en vertelt ontvangers wat ze moeten doen met mail die SPF en DKIM niet doorstaat: v=DMARC1; p=reject; rua=mailto:.... Begin met p=none om rapporten te verzamelen, ga naar quarantine en daarna naar reject zodra de rapporten schoon zijn.
Verificatietokens bewijzen aan Google, Microsoft en certificaatautoriteiten dat het domein van jou is. Ze blijven staan na de verificatie en sommige diensten controleren ze opnieuw.
Aanhalingstekens en lengte
Een enkele string in een TXT-record is beperkt tot 255 tekens. Langere waarden, zoals een DKIM-sleutel van 2048 bit, worden opgesplitst in meerdere strings tussen aanhalingstekens binnen een record. Resolvers plakken ze weer aan elkaar. De meeste providers splitsen voor je als je de lange waarde plakt. Doet een provider dat niet, splits dan met de hand: "eerste 255 tekens" "de rest".
Meerdere TXT-records op een naam
Toegestaan en normaal. De root van een domein heeft vaak tegelijk een SPF-record en een paar verificatietokens. Alleen geen twee SPF-records.
Toevoegen in DNSense
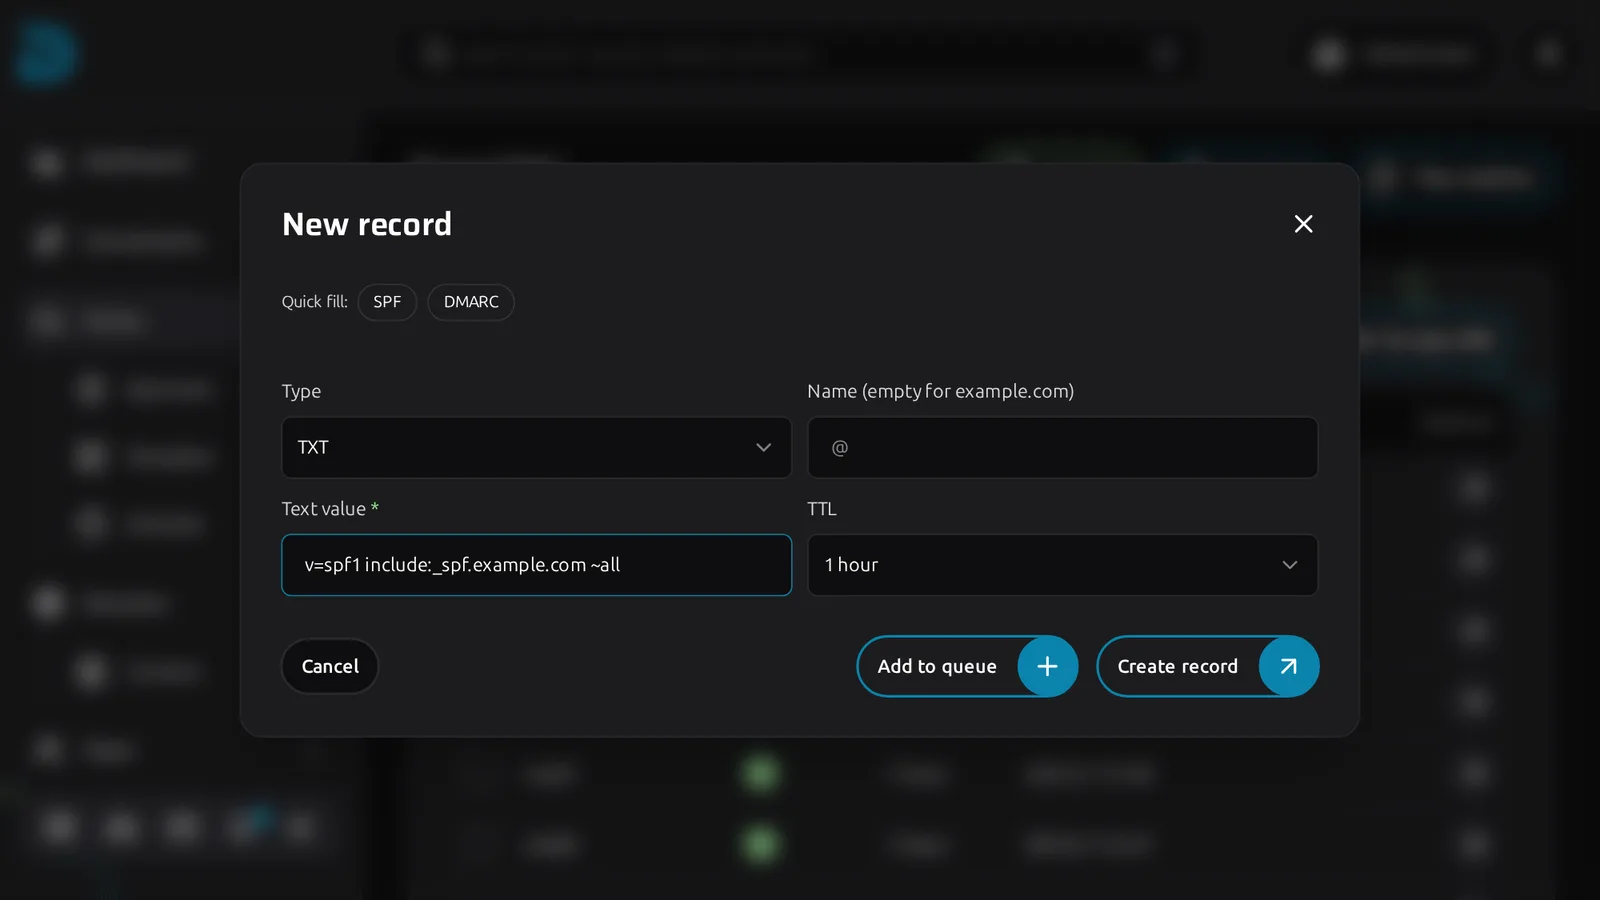
Klik op Create record, kies TXT, vul de naam in (_dmarc, of leeg voor de root) en plak de Text value. SPF en DMARC hebben snelle invullingen die je met een verstandige waarde laten beginnen.
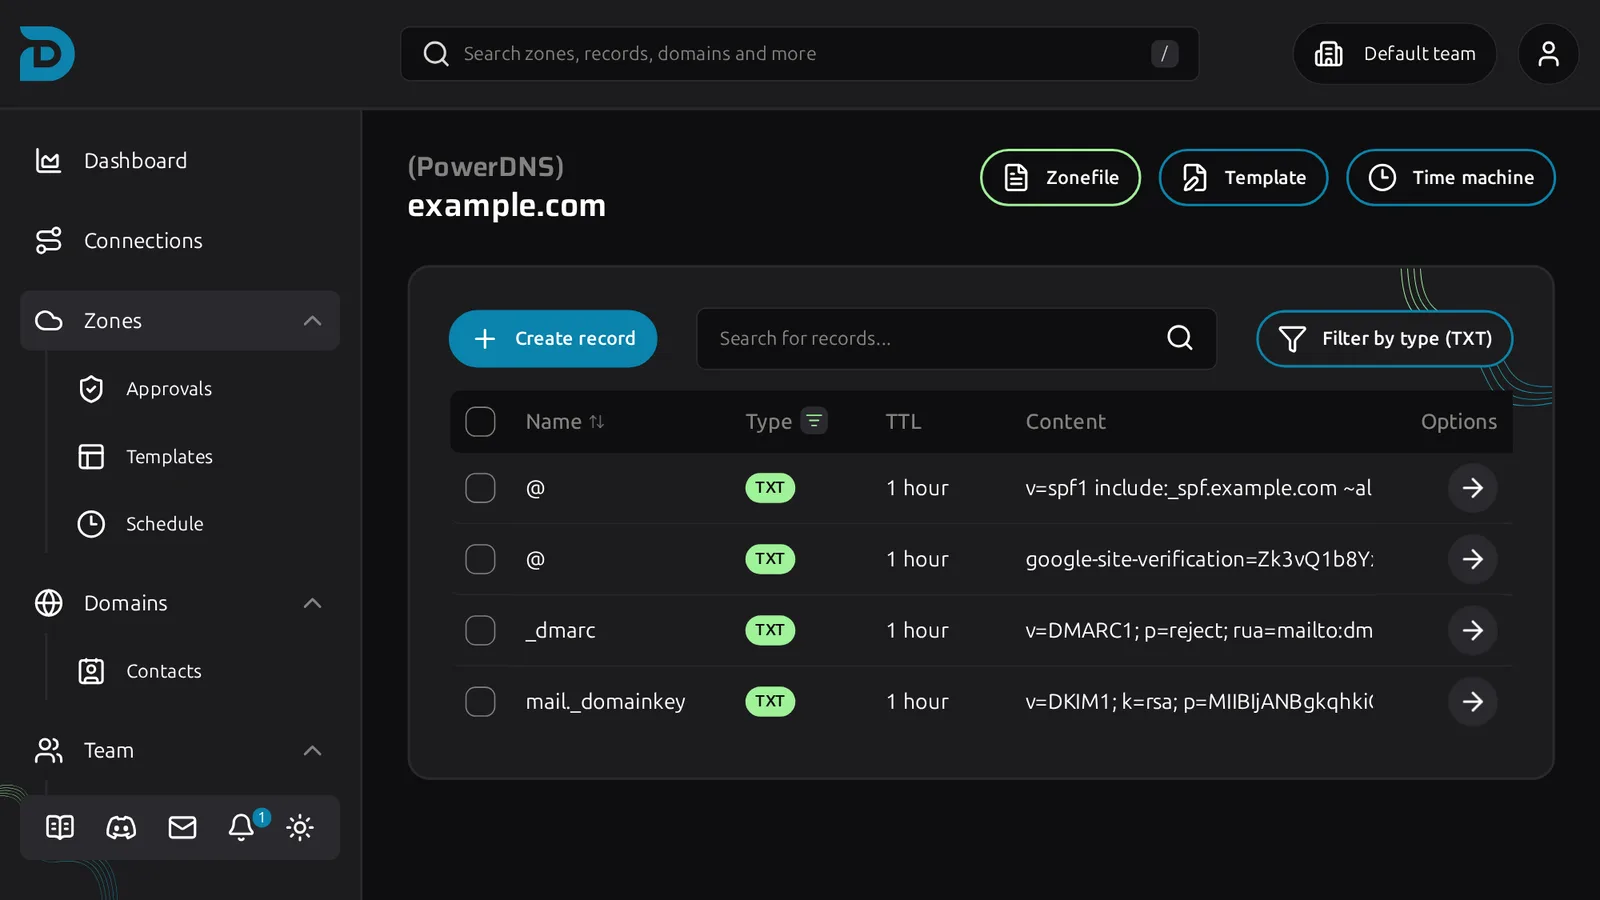
De recordtabel kapt lange waarden af, dus een DKIM-sleutel lijkt korter dan hij is.
Als het niet werkt
DNS-wijzigingen doen er maximaal de TTL over om zich te verspreiden, dus een verificatietool die meteen na het toevoegen faalt, kijkt misschien naar een oude cache. Wacht, of controleer bij de eigen nameserver van de provider. Controleer ook de naam: _dmarc.example.com ingevuld in een zone voor example.com wordt _dmarc.example.com.example.com als je de volledige naam typt waar het formulier een relatieve naam wil.