
DNS, het Domain Name System, vertaalt namen die mensen onthouden naar de adressen die computers gebruiken. Typ je example.com in een browser, dan zegt DNS welke server die moet benaderen. Mail werkt hetzelfde: DNS bepaalt waar de mail voor je domein heen gaat.
Wat er gebeurt bij een lookup
Je browser vraagt het antwoord aan een resolver, meestal van je provider of een openbare dienst. Heeft die het niet in de cache, dan vraagt hij het aan de rootservers, daarna aan de servers van het topniveaudomein (.com, .nl) en ten slotte aan de nameservers van jouw domein. Die bevatten de zone: de lijst records die jij beheert. Het antwoord gaat terug en elke stap mag het cachen.
De recordtypes die je tegenkomt
Een zone is een verzameling records. De meeste domeinen hebben er maar een paar nodig.
| Record | Wat het doet |
|---|---|
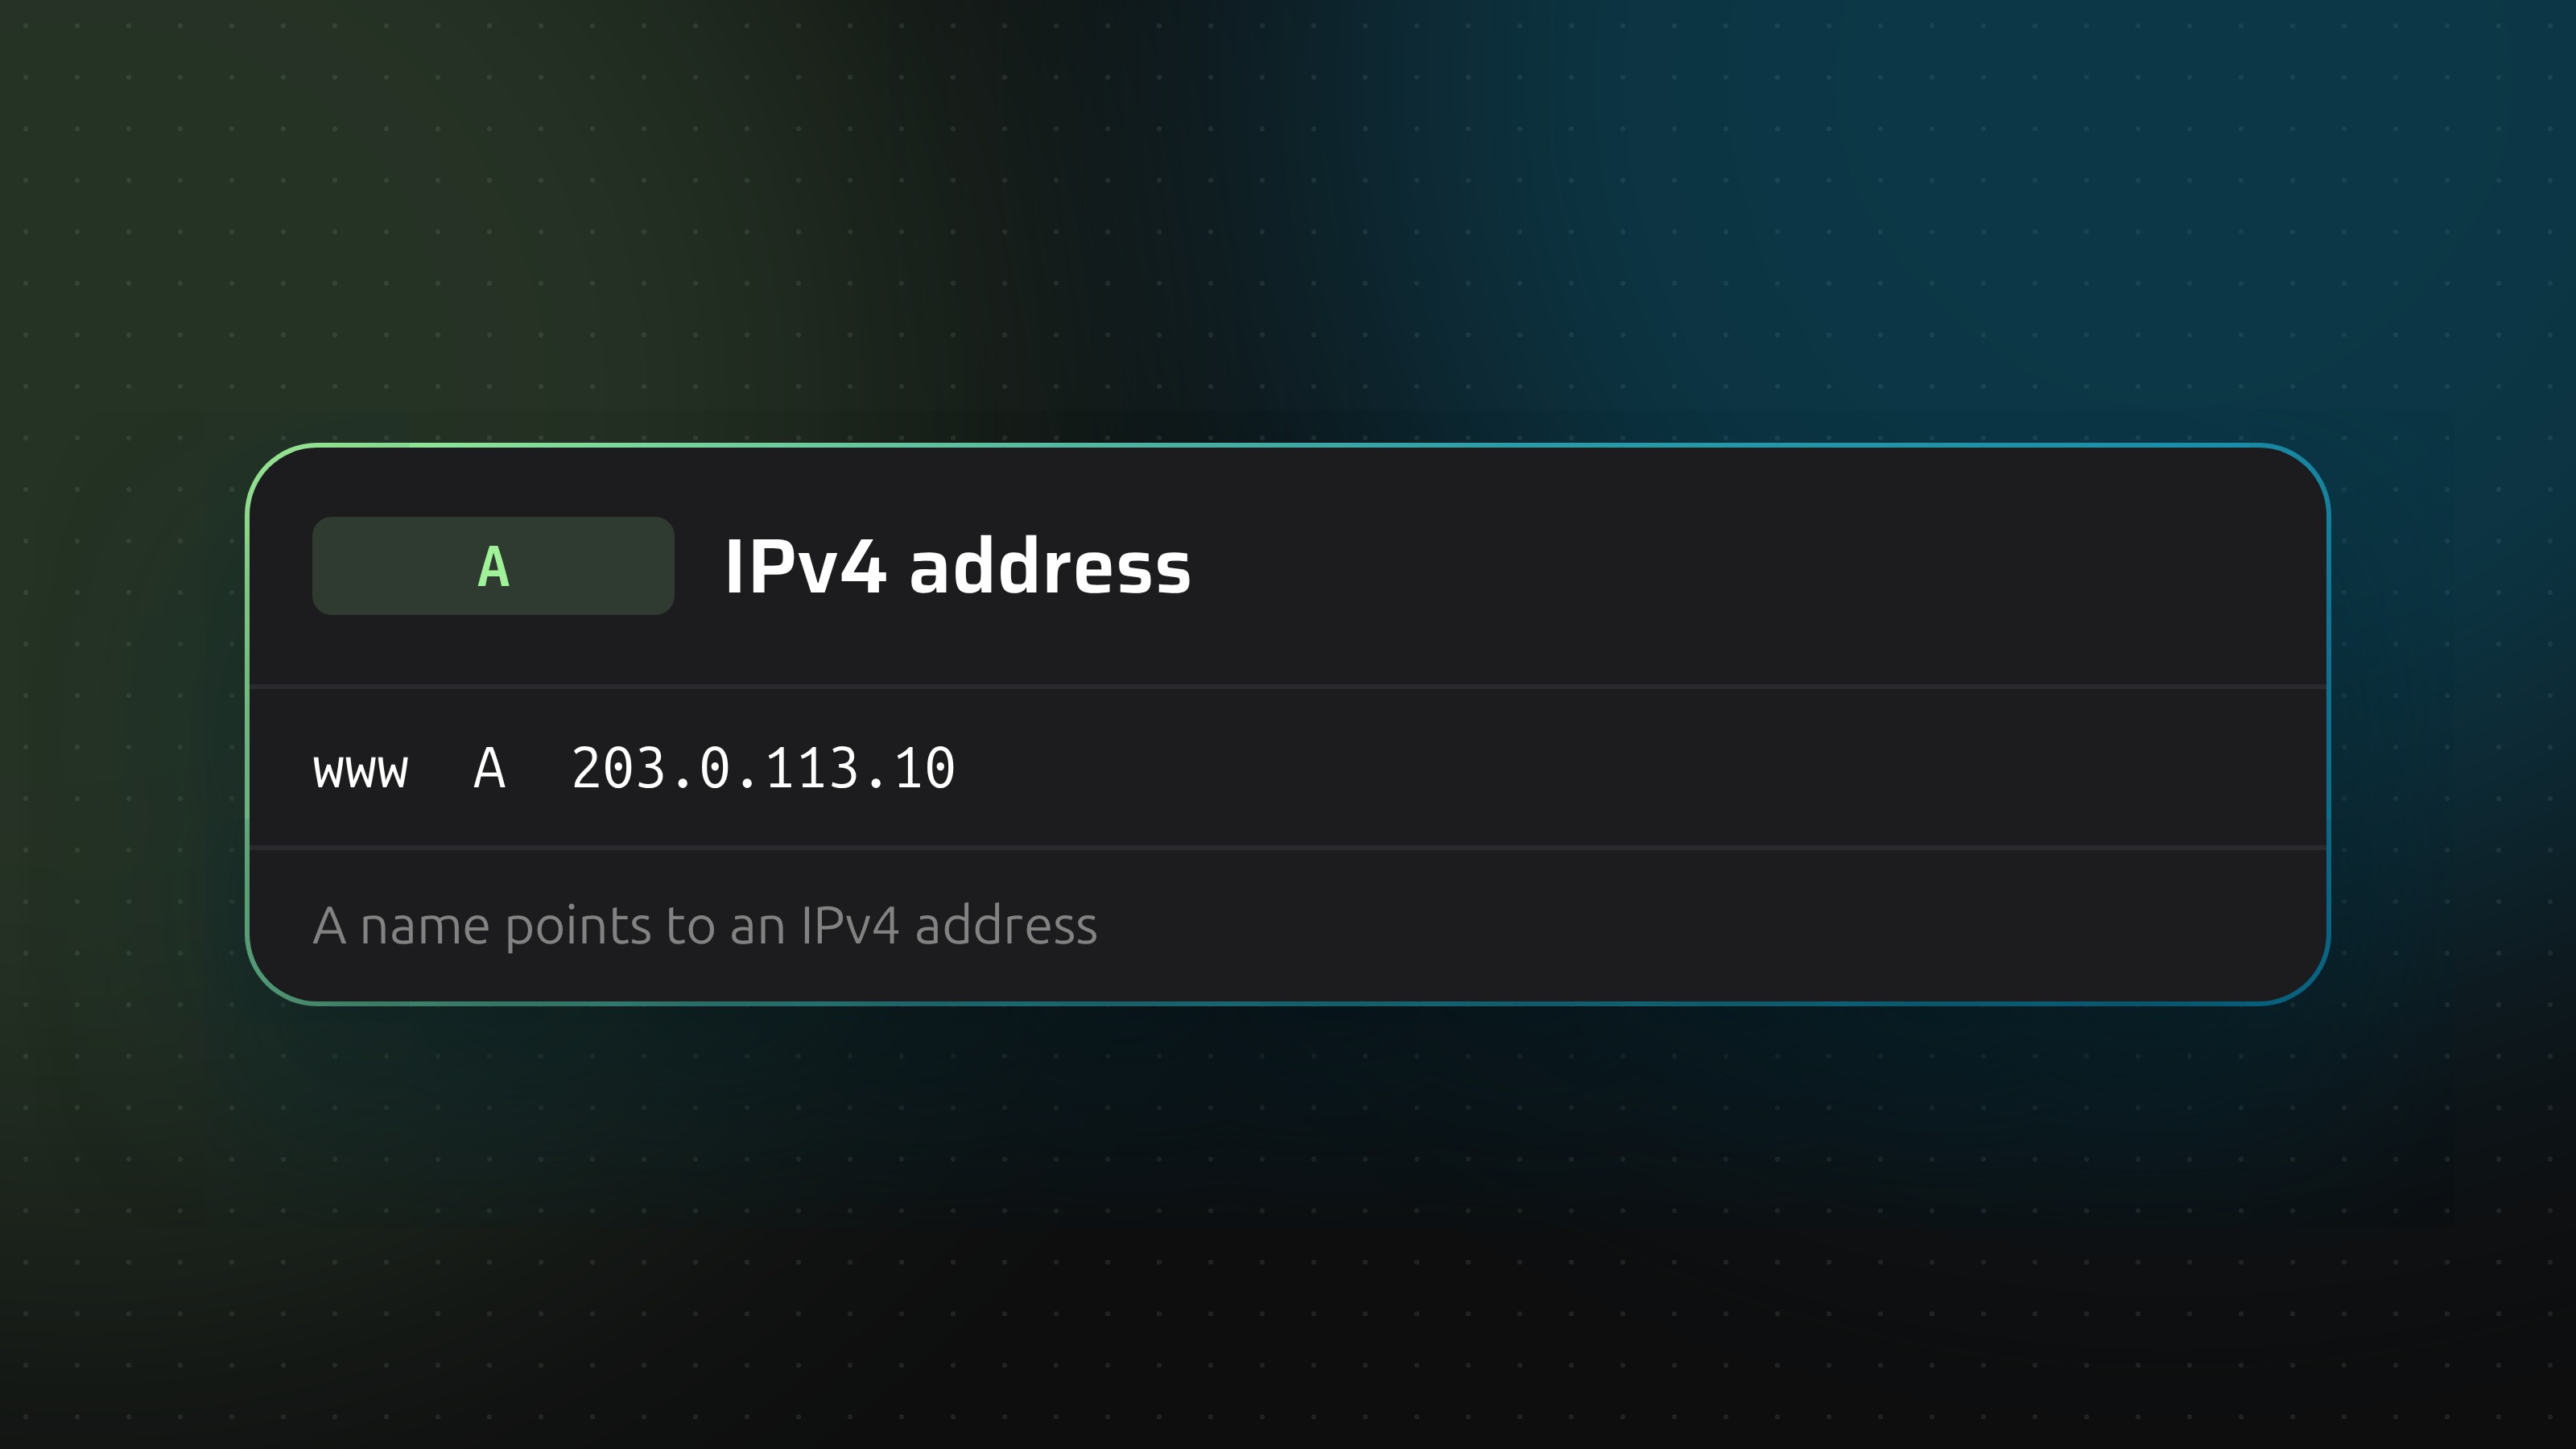
| A | Wijst een naam naar een IPv4-adres |
| AAAA | Wijst een naam naar een IPv6-adres |
| CNAME | Maakt van de ene naam een alias van een andere |
| MX | Bepaalt welke servers de mail voor het domein aannemen |
| TXT | Vrije tekst, gebruikt voor SPF, DKIM, DMARC en domeinverificatie |
| SRV | Geeft de host en poort van een dienst |
| CAA | Beperkt welke certificaatautoriteiten certificaten mogen uitgeven |
| TLSA | Legt het certificaat van een server vast in DNS, voor DANE |
| NS | Noemt de servers die antwoorden voor de zone |
| SOA | Bevat het zone-serienummer en de timers, één per zone |
TTL: waarom wijzigingen niet direct werken
Elk record heeft een TTL: het aantal seconden dat een resolver het antwoord mag bewaren. Een record met een TTL van 3600 kan na je wijziging nog een uur in de cache staan. Daarom voelt een verhuizing traag: je wacht tot caches verlopen, er verspreidt zich niets. De details staan in hoe lang DNS-wijzigingen duren.
Registrar, DNS-host en nameservers
Drie dingen worden vaak door elkaar gehaald. De registrar is waar je het domein hebt geregistreerd. De nameservers zijn de servers waar het register het domein naartoe wijst. De DNS-host beheert die nameservers en bewaart je records. Het kunnen drie verschillende bedrijven zijn en alleen de records bij de DNS-host tellen. Pas je een record aan bij je registrar terwijl de nameservers naar Cloudflare wijzen, dan verandert er niets.
Waar het misgaat
- Aanpassen bij de verkeerde provider. Het record ziet er goed uit, maar de zone is daar niet live.
- Een record weghalen dat je niet herkende. Een oud TXT-record kan het SPF-beleid zijn dat je mail uit de spam houdt.
- Geen geschiedenis. De meeste panelen laten niet zien wie wat wijzigde, dus een kapotte mailinstelling op vrijdagmiddag wordt gissen.
DNS beheren bij meerdere providers
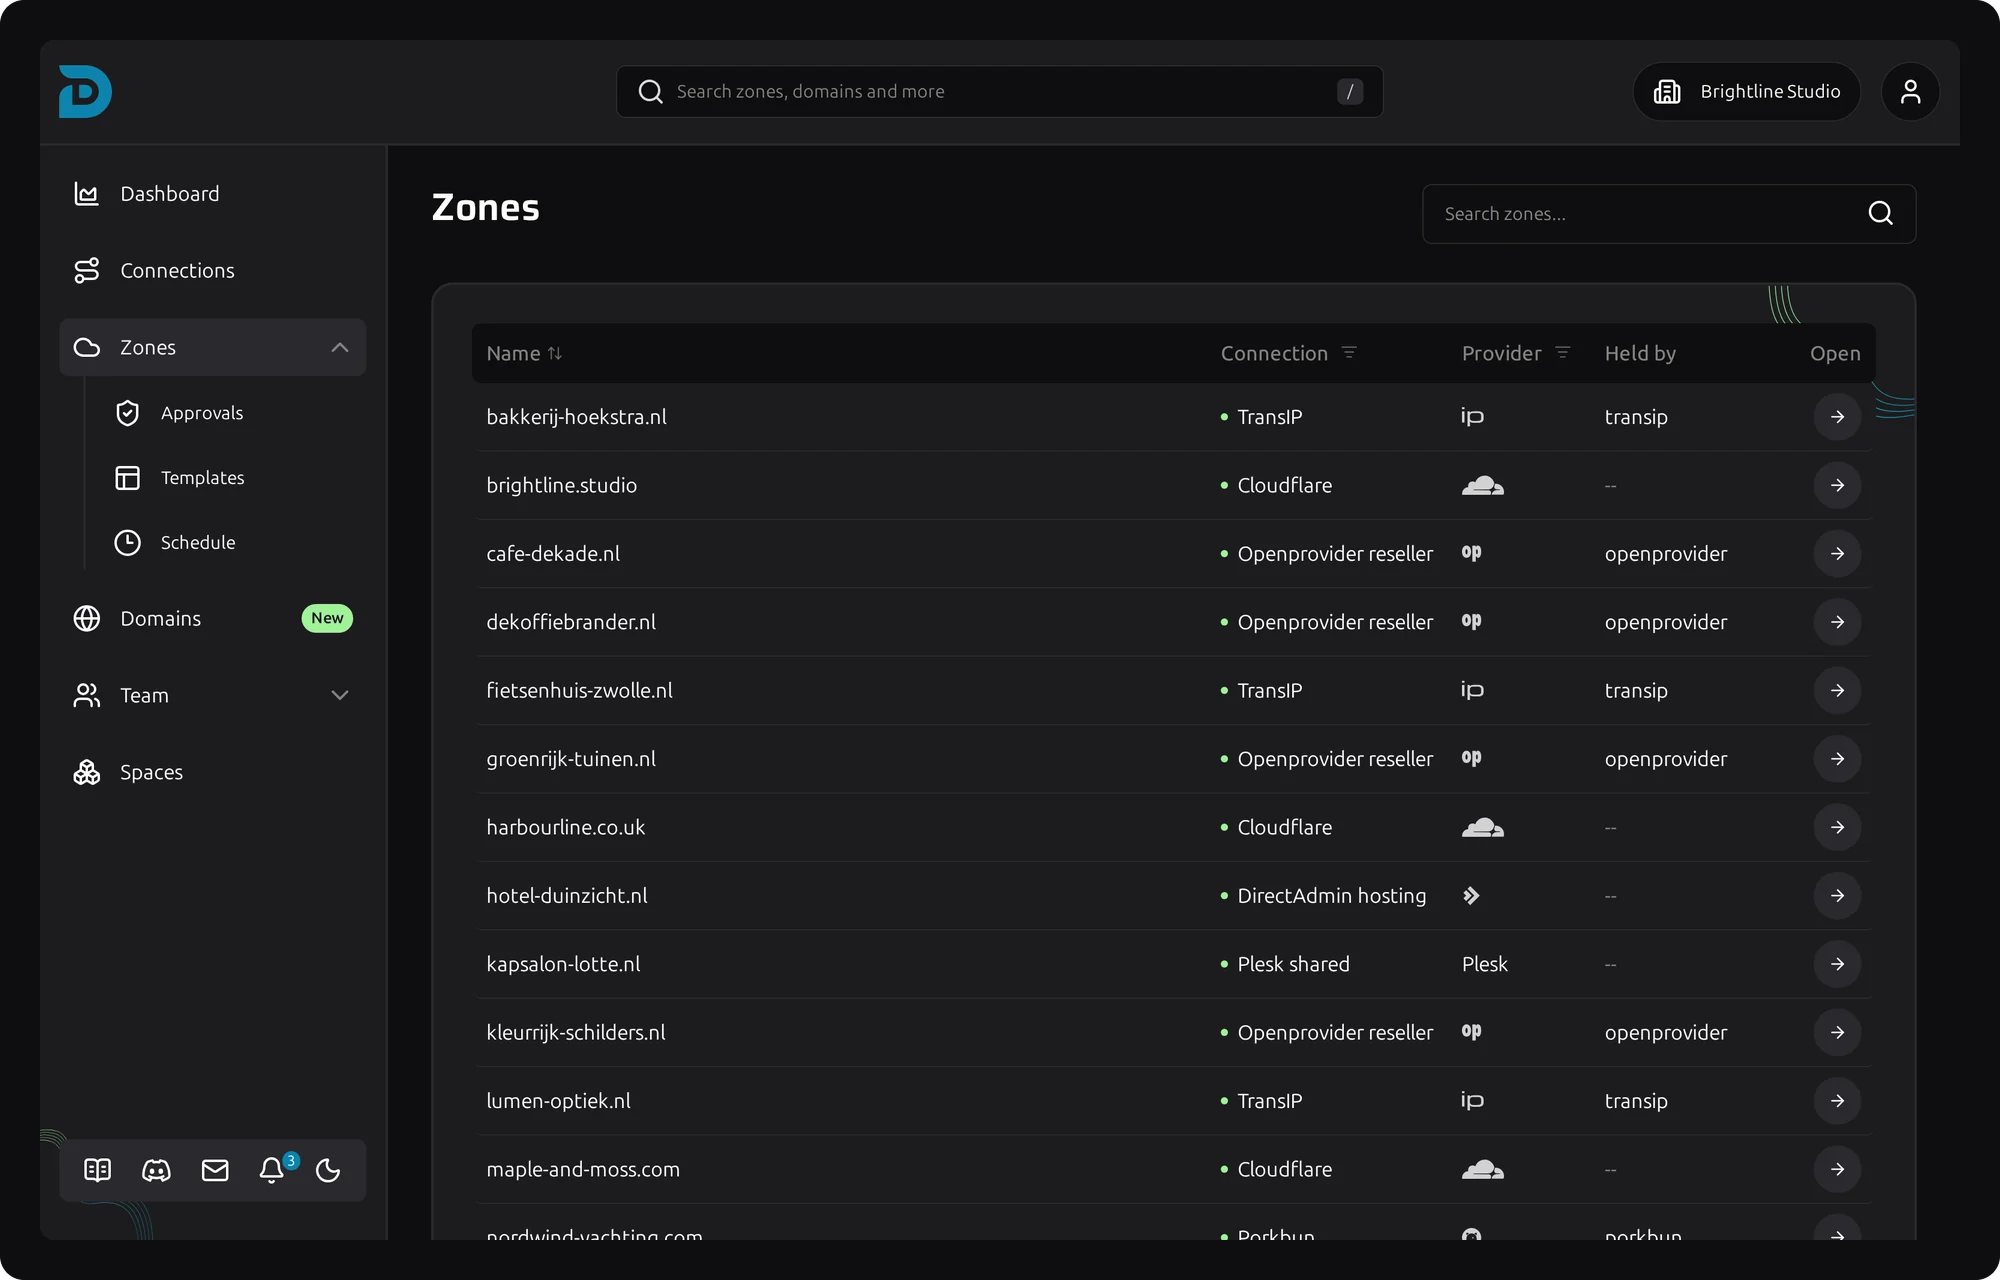
Teams hebben hun domeinen vaak verspreid over een registrar, een hostingpaneel en Cloudflare. DNSense koppelt met die accounts, toont alle zones in één tabel, bewaart de geschiedenis van elke wijziging en draait er met één klik een terug. Je domeinen blijven staan waar ze staan. Op de pagina DNS-manager zie je hoe het werkt. De eerste 50 domeinen zijn gratis.