
De meeste teams kiezen niet één DNS-provider. Een registrar beheert de domeinen, Cloudflare serveert één zone, een hostingpaneel een andere en het domein van een klant staat weer ergens anders. Op een gegeven moment moet je bepalen hoe je dat allemaal beheert. Er zijn drie realistische aanpakken.
1. Het paneel van elke provider
Je logt in waar de zone staat en bewerkt hem daar.
Goed voor: één tot drie domeinen bij één provider. Er is niets in te richten en niets extra te betalen.
Waar het misgaat:
- Elke provider heeft een andere interface, andere recordnamen en andere limieten.
- Toegang betekent een login delen of mensen bij elk account apart toevoegen.
- Weinig panelen tonen wie wat wijzigde, en nog minder laten je het terugdraaien.
- Hetzelfde record bij vijf providers wijzigen betekent vijf sessies.
2. DNS as code
Tools als Terraform, OctoDNS en DNSControl beschrijven je zones in bestanden. Je beoordeelt wijzigingen in Git en een pipeline past ze toe.
Goed voor: engineeringteams die al infrastructuur als code draaien. Wijzigingen worden beoordeeld, versiebeheerd en zijn herhaalbaar, en de bestanden zijn de documentatie.
Waar het misgaat:
- Iedereen die DNS wijzigt, moet met Git en de tool kunnen werken. Supportmedewerkers, accountmanagers en klanten kunnen dat meestal niet.
- Een snelle fix tijdens een incident moet door de pipeline, of iemand past het paneel met de hand aan en de code wijkt af van de werkelijkheid.
- Toegangsbeheer, een geschiedenisoverzicht en meldingen bouw en onderhoud je zelf.
- Providers verschillen in wat hun API's ondersteunen, en die verschillen vang je op in je configuratie.
3. Een DNS-manager
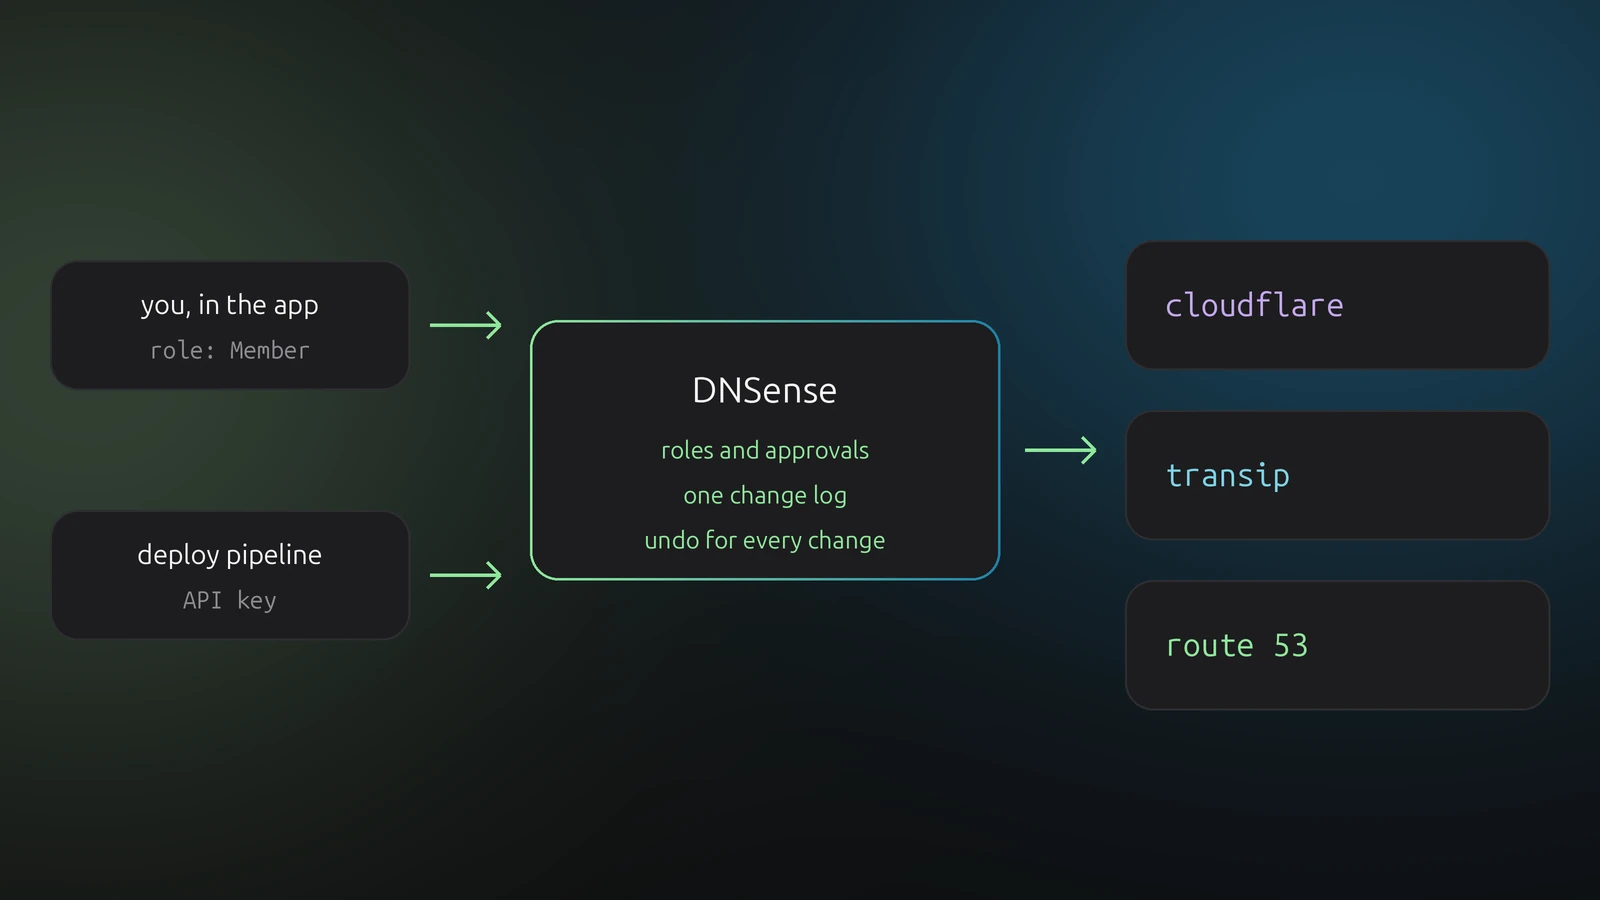
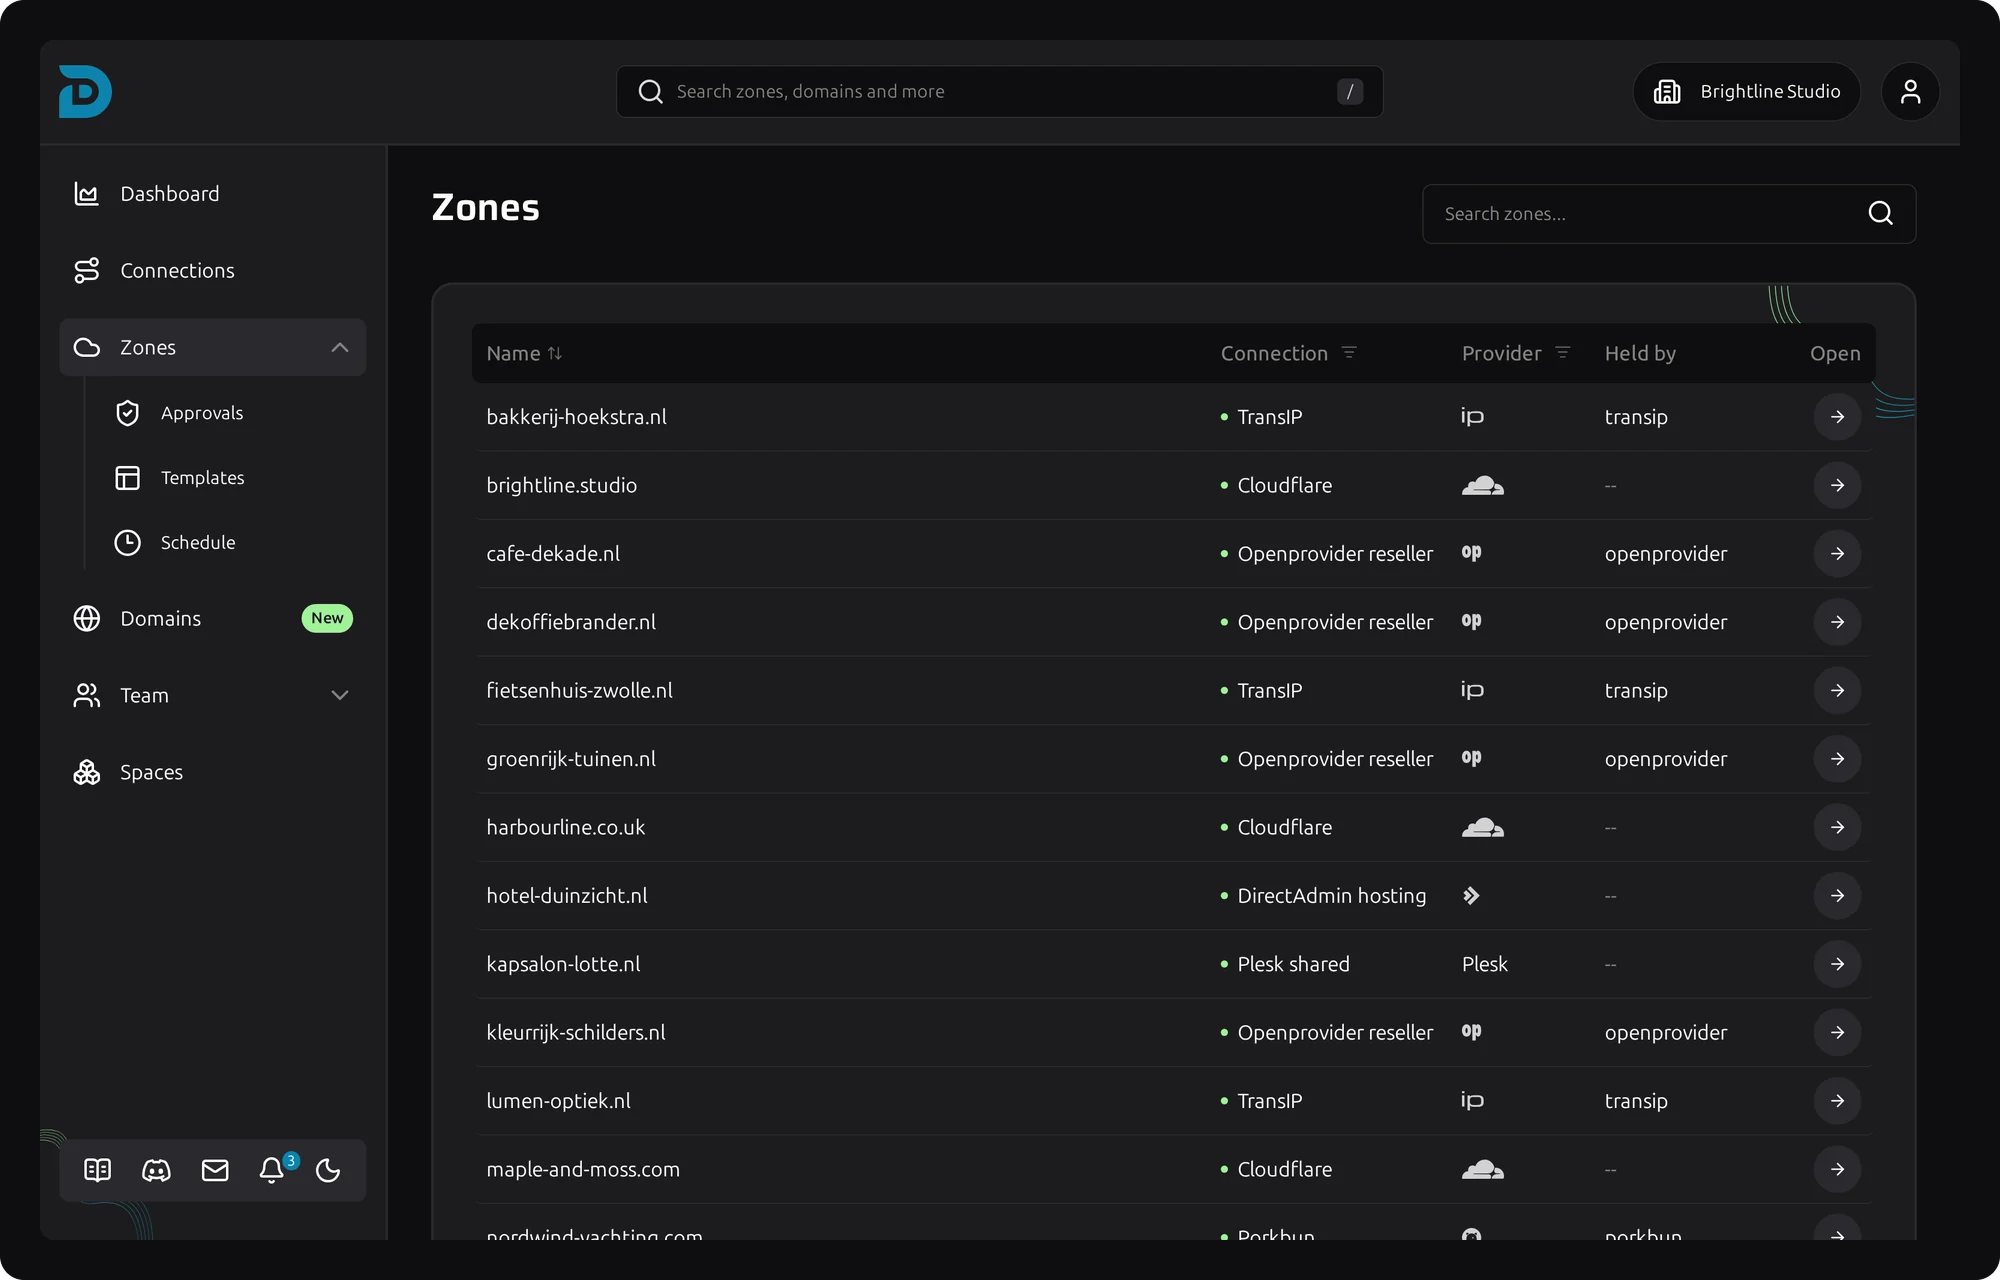
Een DNS-manager koppelt via de API's met je providers en toont elk domein en elke zone in één interface. DNSense is er een van. Je zones blijven bij de providers staan en DNSense bewerkt ze daar.
Goed voor: teams en bureaus met veel domeinen bij meerdere providers, en gemengde groepen waarin niet iedereen engineer is.
Wat DNSense boven op de providers toevoegt:
- Eén recordtabel voor elke provider, met bulkwijzigingen over zones heen.
- Een geschiedenis met ongedaan maken. Elke wijziging wordt vastgelegd en is met één klik terug te draaien, zie monitoring en wijzigingsgeschiedenis en het auditlog.
- Toegangsbeheer met rollen en goedkeuringen, zodat mensen toegang tot zones krijgen zonder providergegevens te ontvangen. Zie teamrollen.
- Zones delen met mensen buiten je team, zoals klanten.
- Geplande wijzigingen, templates en back-ups.
- Een API en MCP-server, zodat scripts en AI-assistenten met dezelfde rechten werken.
Waar het niet past: als je hele werkwijze om pull requests draait en je DNS als code wilt beoordelen, is een DNS-as-code-tool de betere kern. DNSense vervangt geen Git-review.
Naast elkaar
| Providerpanelen | DNS as code | DNS-manager | |
|---|---|---|---|
| Inrichting | Geen | Echt werk, per provider | API-sleutel koppelen per provider |
| Wie kan het gebruiken | Iedereen met een login | Mensen die met Git werken | Iedereen aan wie je een rol geeft |
| Geschiedenis en ongedaan maken | Hangt van de provider af | Git-geschiedenis, jij voert de revert uit | Ingebouwd, met één klik |
| Toegang zonder logins te delen | Zelden | Via je repo en CI | Ja |
| Beoordelen voor toepassen | Nee | Ja, pull requests | Goedkeuringen voor teamrollen |
| Werkt over providers heen | Nee | Ja | Ja |
Ze combineren goed
Je hoeft niet voorgoed één te kiezen. Een veelvoorkomende opzet gebruikt een DNS-manager voor de dagelijkse wijzigingen, klanttoegang en geschiedenis, en de API vanuit een pipeline voor de records die deployments aanmaken. Beide lopen via dezelfde rechten en eindigen in hetzelfde wijzigingslog.