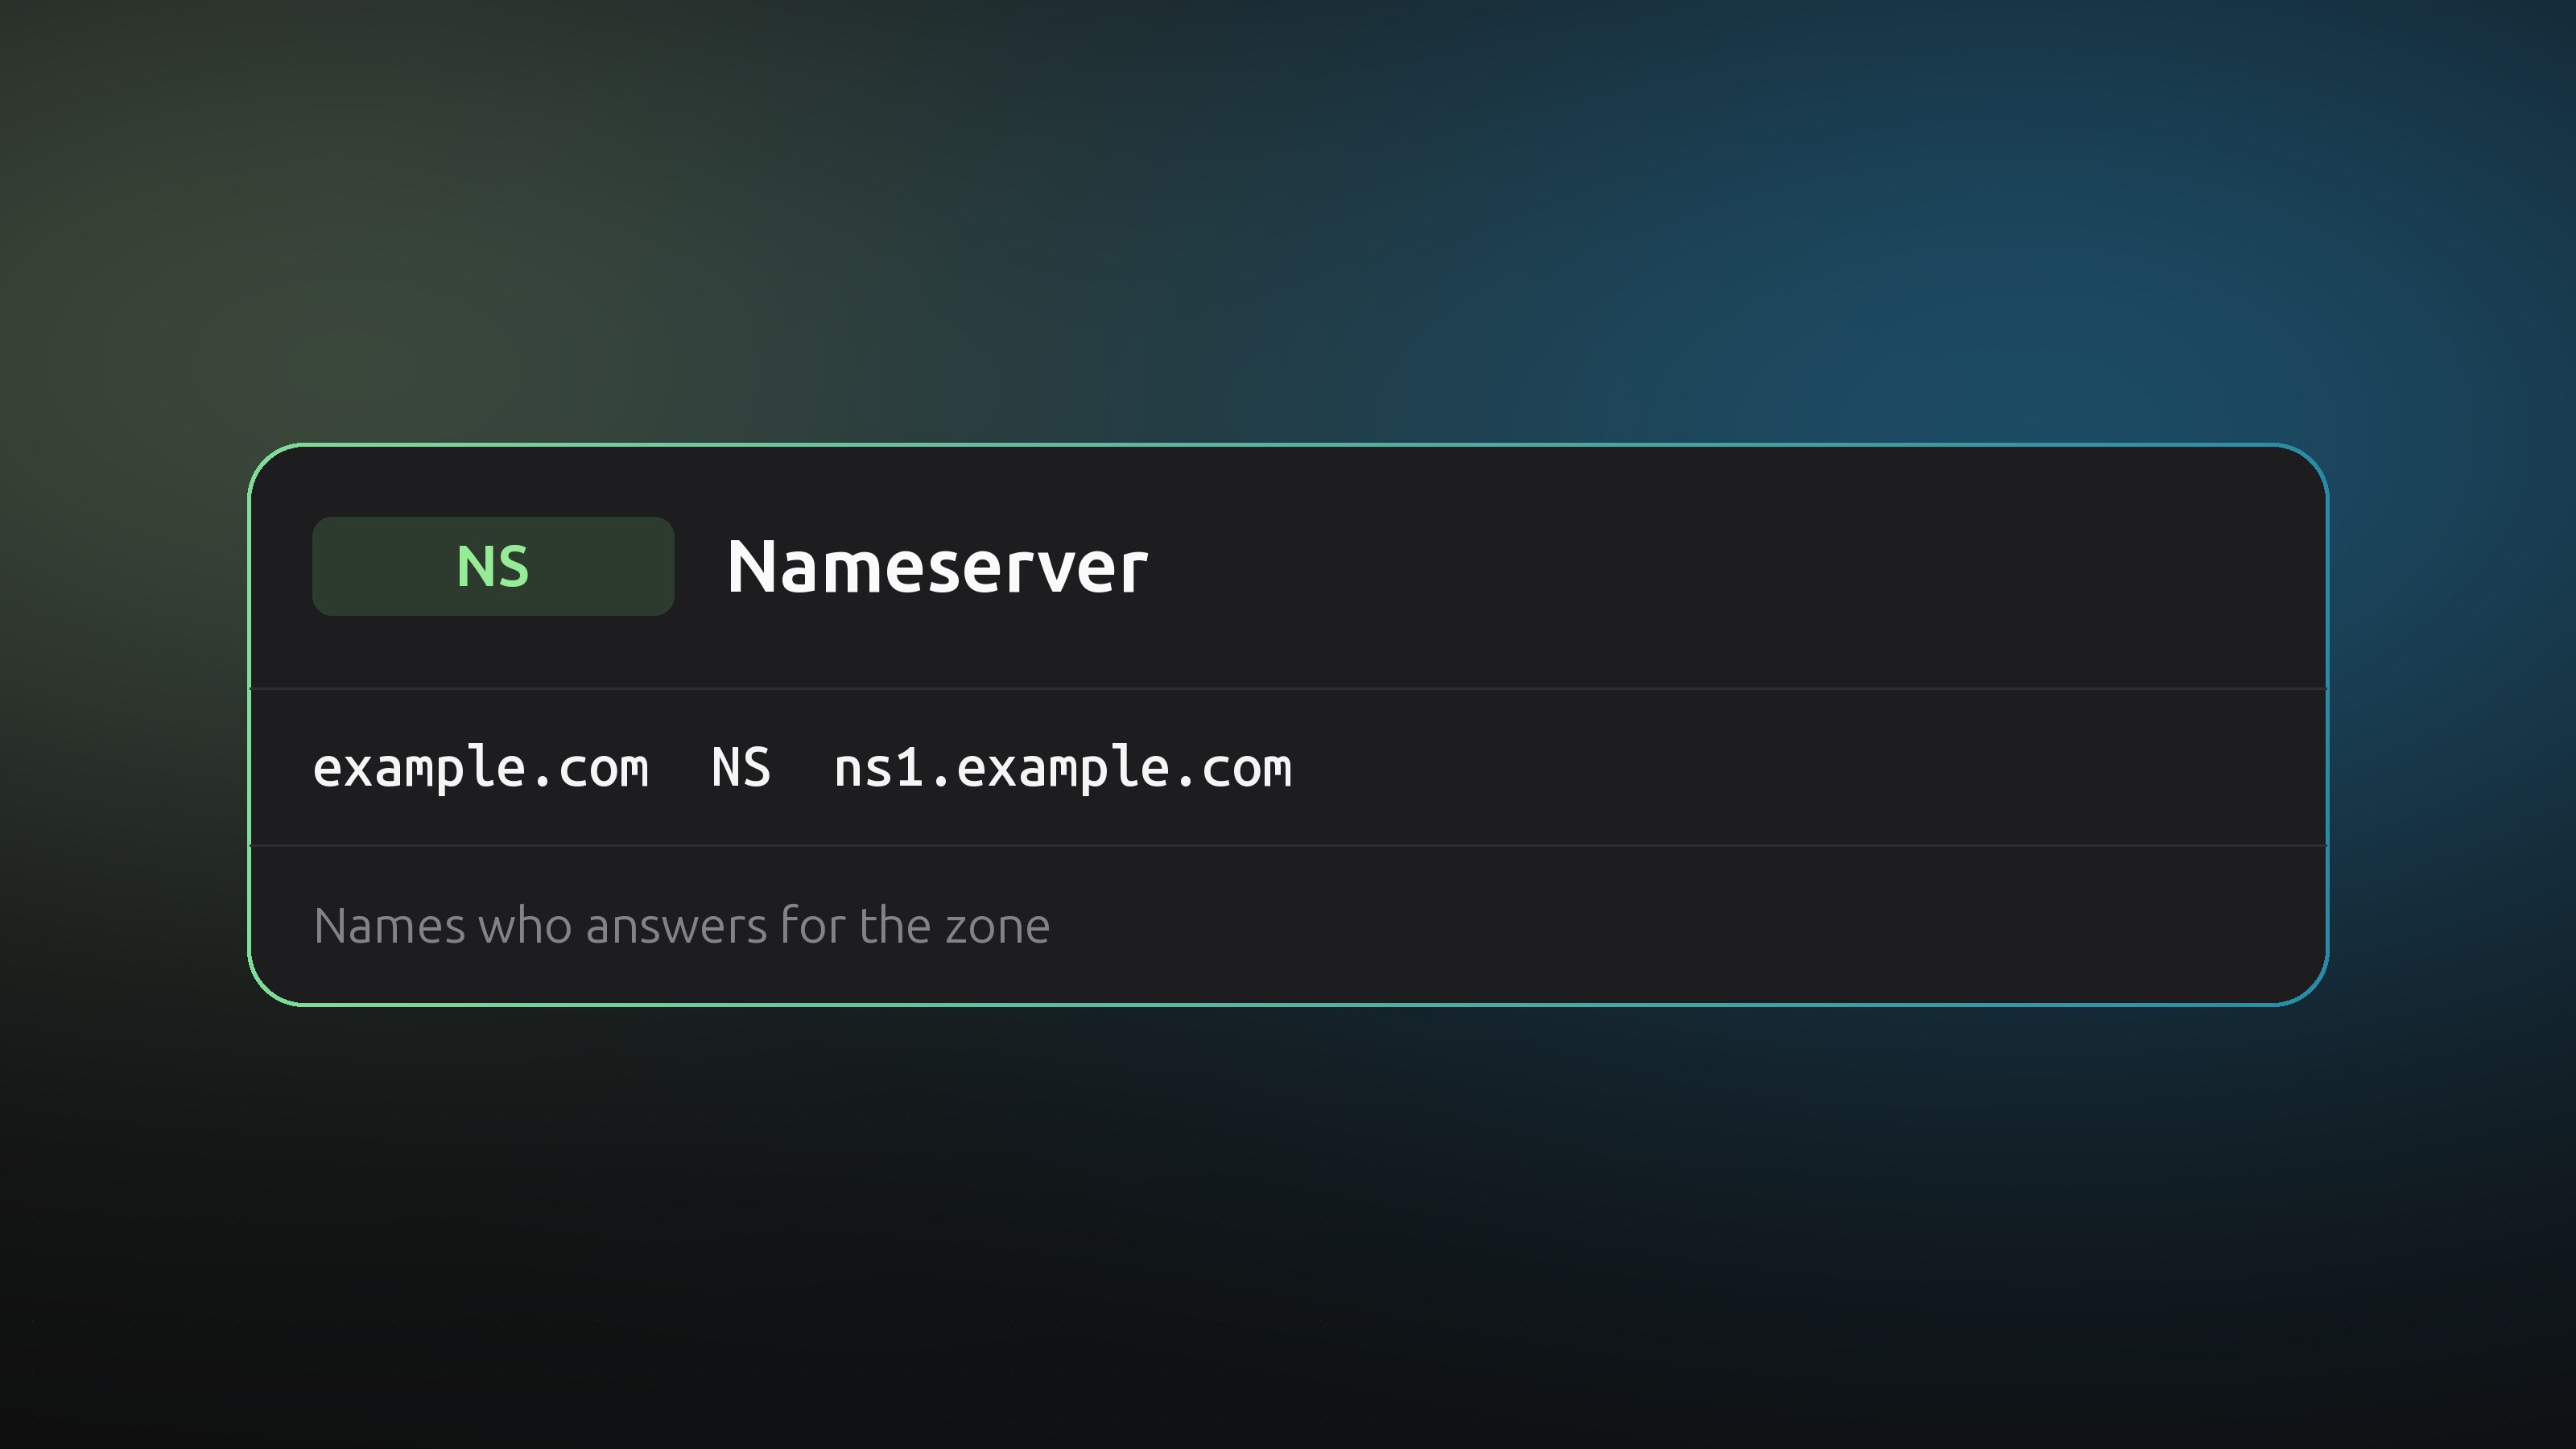
Een NS-record noemt een server die DNS-vragen over een domein mag beantwoorden. Elk domein heeft er minstens twee. Zij bepalen waar al je andere records staan, dus wie ze wijzigt, verhuist je hele zone.
Twee plekken, hetzelfde antwoord
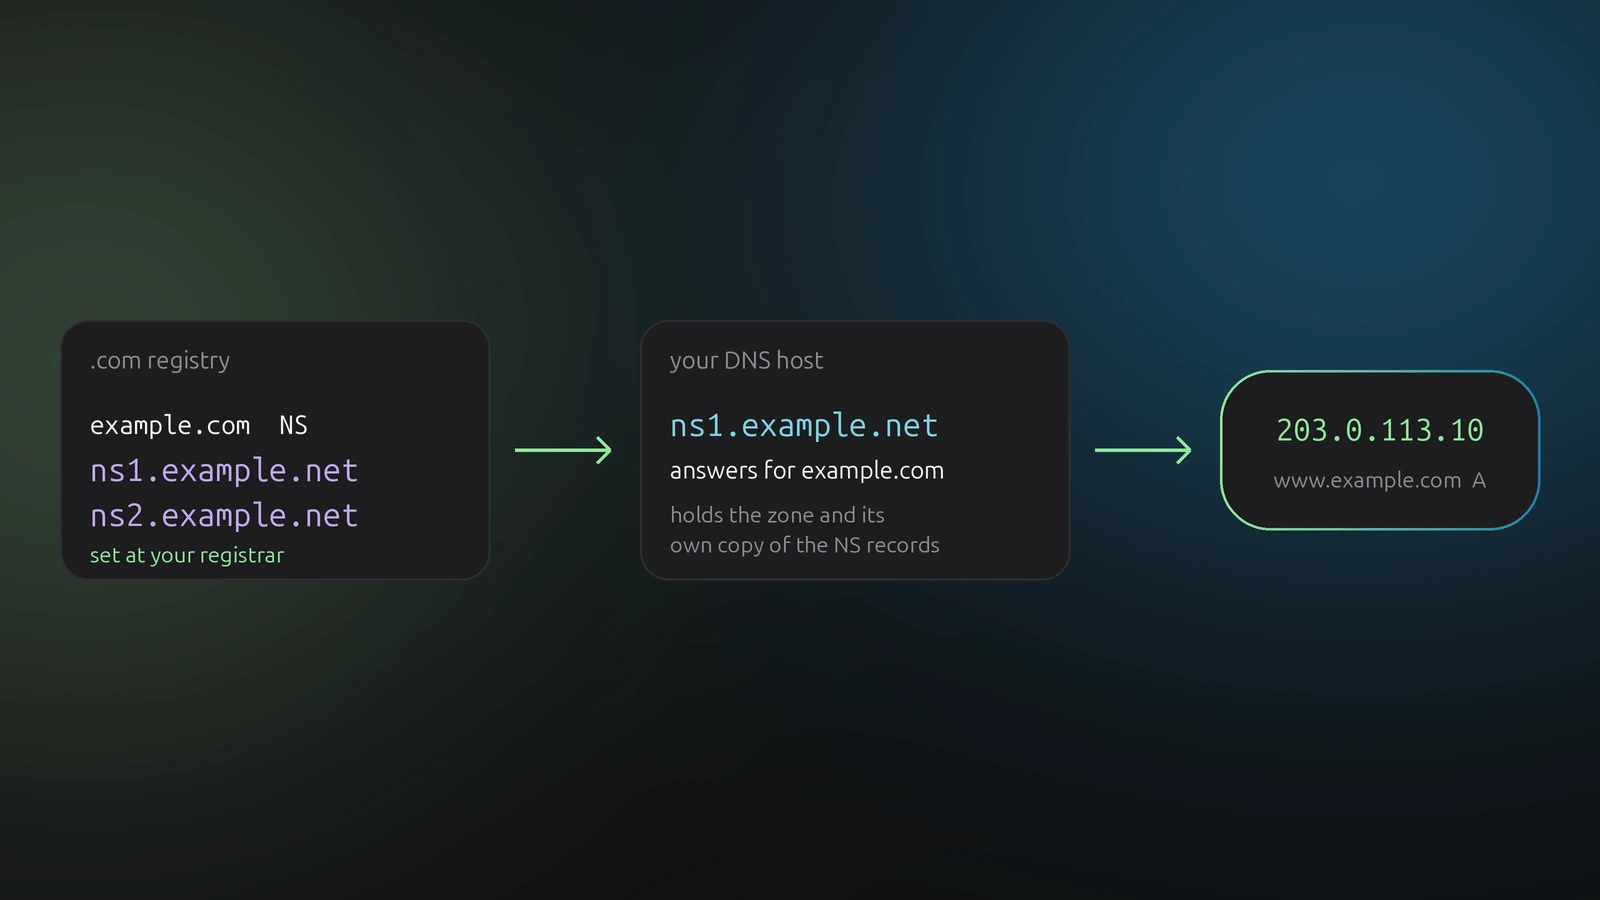
NS-records bestaan op twee niveaus, en beide tellen.
- Bij de bovenliggende zone. Voor
example.com slaat het .com-register de NS-records op. Die stel je in bij je registrar, meestal onder "nameservers". - In de zone. Je DNS-host serveert NS-records voor het domein zelf, naast je A-, MX- en TXT-records.
Resolvers volgen eerst de records van de bovenliggende zone. Komen de twee sets niet overeen, dan gebruikt de ene resolver de ene en de andere de andere. Dat geeft storingen die af en toe optreden en lastig te reproduceren zijn. Houd ze gelijk.
Gebruik minstens twee nameservers
Eén nameserver is een single point of failure. Providers geven er twee of meer op verschillende netwerken, zoals ns1.example.net en ns2.example.net. Neem ze allemaal over, niet alleen de eerste.
Glue-records
Gebruikt een domein eigen nameservers, zoals ns1.example.com voor example.com, dan loopt een resolver vast: hij heeft het adres van de nameserver nodig om te vragen naar het domein dat dat adres bevat. De oplossing is een glue-record, een A- of AAAA-record voor de nameserver dat bij het register staat. Glue voeg je toe bij je registrar, niet in de zone. De meeste mensen hebben het nooit nodig, omdat hun nameservers onder het domein van hun provider hangen.
Een subdomein delegeren
Met NS-records geef je ook een deel van je domein uit handen. Een NS-record voor shop.example.com naar de nameservers van een andere provider betekent dat die provider antwoordt voor alles onder shop.example.com.
Twee dingen om te weten:
- Andere records voor de gedelegeerde naam in je eigen zone worden genegeerd. Verwijder ze om verwarring te voorkomen.
- Een naam kan niet tegelijk een CNAME en een NS-record hebben.
Nameservers veilig wijzigen
Verhuizen naar een nieuwe DNS-host is de enige wijziging waarbij de volgorde ertoe doet.
- Maak de zone aan bij de nieuwe provider en neem elk record over. Controleer MX- en TXT-records, want een ontbrekend record breekt mail.
- Vergelijk oude en nieuwe antwoorden voor je belangrijke namen.
- Wijzig pas dan de nameservers bij de registrar.
- Laat de oude zone minstens twee dagen staan.
Delegatierecords worden lang gecachet, vaak 24 tot 48 uur, los van de TTL van je andere records. Daarom duurt een nameserverwijziging het langst om door te komen.
Controleer wat de wereld ziet
dig NS example.com +short
dig NS example.com @ns1.example.net +short
De eerste vraagt het aan je resolver. De tweede vraagt het direct aan een van de nameservers. Verschillen ze, of antwoordt een nameserver niet, dan is je delegatie stuk.
NS-records en DNSense
DNSense beheert via de API de records in je zones bij elke provider. De NS- en SOA-records die elke zone op de apex heeft, worden door je DNS-host bijgehouden en door DNSense niet beheerd. Nameservers van een domein wijzig je bij je registrar. DNSense toont de zone zoals de provider hem heeft, zodat je kunt controleren of de records aan beide kanten overeenkomen voor je overstapt.
Gerelateerde handleidingen