Technitium DNS Server draait op je eigen machine, dus het token is maar de helft van de koppeling. DNSense moet ook weten waar de server staat en erbij kunnen.
Een gebruiker voor DNSense aanmaken
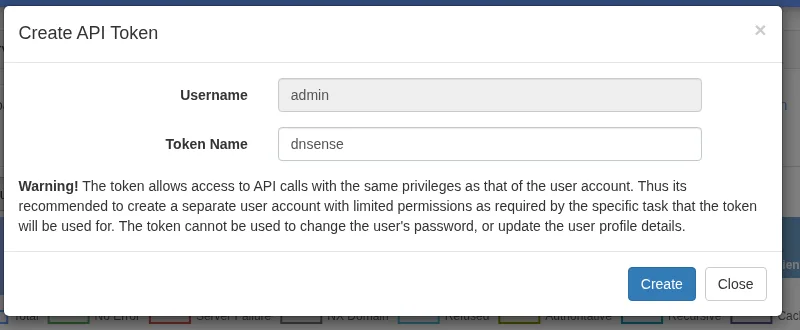
Een token heeft alle rechten van de gebruiker waar het bij hoort. Technitium waarschuwt daar zelf voor als je er een maakt. Gebruik dus niet admin, maar voeg onder Administration > Users een gebruiker toe en geef die alleen wijzigrechten op de zones die DNSense mag beheren. Lekt het token ooit, dan kan het minder schade doen, en je verwijdert die gebruiker zonder iets anders aan te raken.
Het token aanmaken
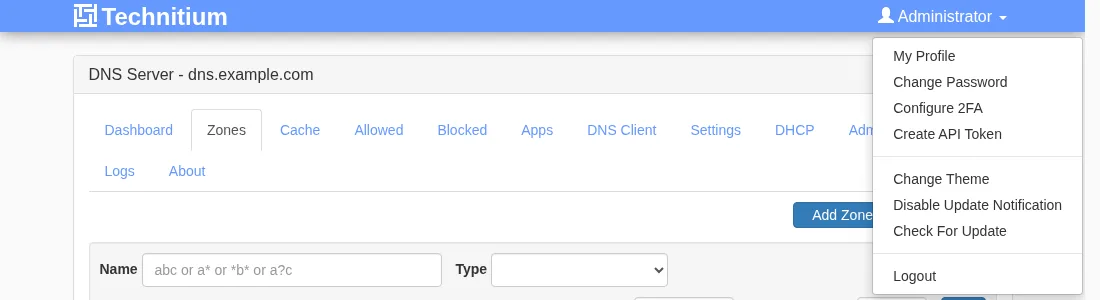
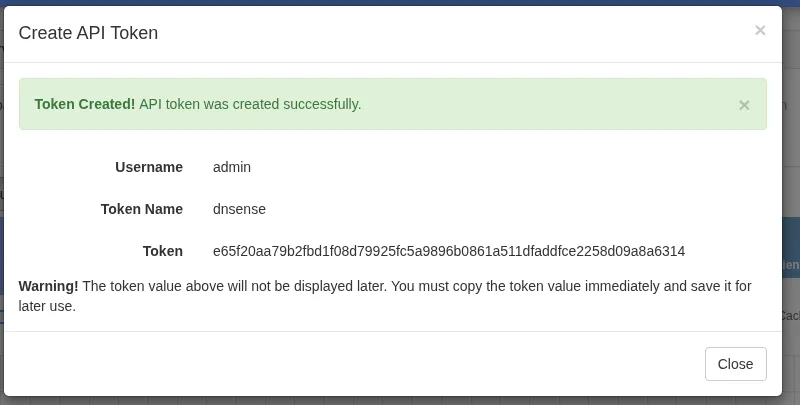
- Log in als die gebruiker, klik rechtsboven op de gebruikersnaam en kies Create API Token.
Een beheerder kan ook een token voor elke gebruiker maken via Administration > Sessions met de knop Create Token. Het token verloopt niet. Het kan het wachtwoord of profiel van de gebruiker niet wijzigen.
Controleren of DNSense de server kan bereiken
De webconsole en de API delen een poort, 5380, over gewone HTTP. Een API-token over HTTP kan iedereen onderweg meelezen, dus zet een TLS-proxy zoals nginx of Caddy ervoor en laat die op 443 luisteren. Zorg dat de firewall DNSense doorlaat.
Koppelen aan DNSense
Voeg een koppeling toe, kies Technitium DNS en vul in:
- Host. Schrijf
https://dns.example.com als hij achter een TLS-proxy staat. Zonder schema wordt gewone HTTP aangenomen. - Port, optioneel. DNSense gebruikt
5380 voor HTTP en 443 voor HTTPS als het veld leeg is, en een poort die je invult wint van een poort in de host. - API token, de waarde die je net kopieerde.
Wat je kunt verwachten
- Alleen primaire zones. Secundaire, stub-, forwarder- en catalogzones worden niet getoond. Ze zijn alleen-lezen of bevatten geen records van jou.
- Ondersteunde types: A, AAAA, CNAME, MX, TXT, CAA en SRV. Technitium kent meer types, en DNSense laat die ongemoeid.
- Uitgeschakelde records zie je niet in DNSense.
- Lange TXT-waarden. Een TXT-waarde langer dan een string van 255 tekens wordt geweigerd in plaats van gesplitst.
Mislukt de verbinding, kijk dan eerst naar host en poort, dan naar de firewall, en dan of de gebruiker achter het token de zone mag zien.